这周我让一个智能体登进我的公众号后台,排版、传图、填摘要、选封面都是它做的,发表按钮我留给了自己。它完全可以点,那只是页面上一个普通的按钮。我没让它点,因为那一下发出去就收不回来。那一秒的犹豫,就是这篇要讲的东西。
一、三个产品,三把钥匙
九月八日,Meta 发布个人智能体 Muse。它能读你的邮件、订行程、填表、替你谈判,还能用你的卡付款,走的是 Stripe 的 Link;每个用户分到一台隔离的虚拟机,关掉应用它还在后台跑。马斯克旗下 xAI 推出的 Grok Bot,官网首页第一句话是,Bots 可以登录你的工具,像你一样使用它们,然后带着做完的活回来。所有 Bot 共用一台持久的云电脑,文件、浏览器、登录态都在那台机器上,你的笔记本合上也不停。
十月八日 Google 发布的 Gemini 企业智能体走的是另一套。每个智能体有自己的身份和邮箱地址,权限按最小原则由安全管理员批,每个动作记在它自己名下的审计日志里,管理员在账单后台设花费上限,花到顶就暂停。
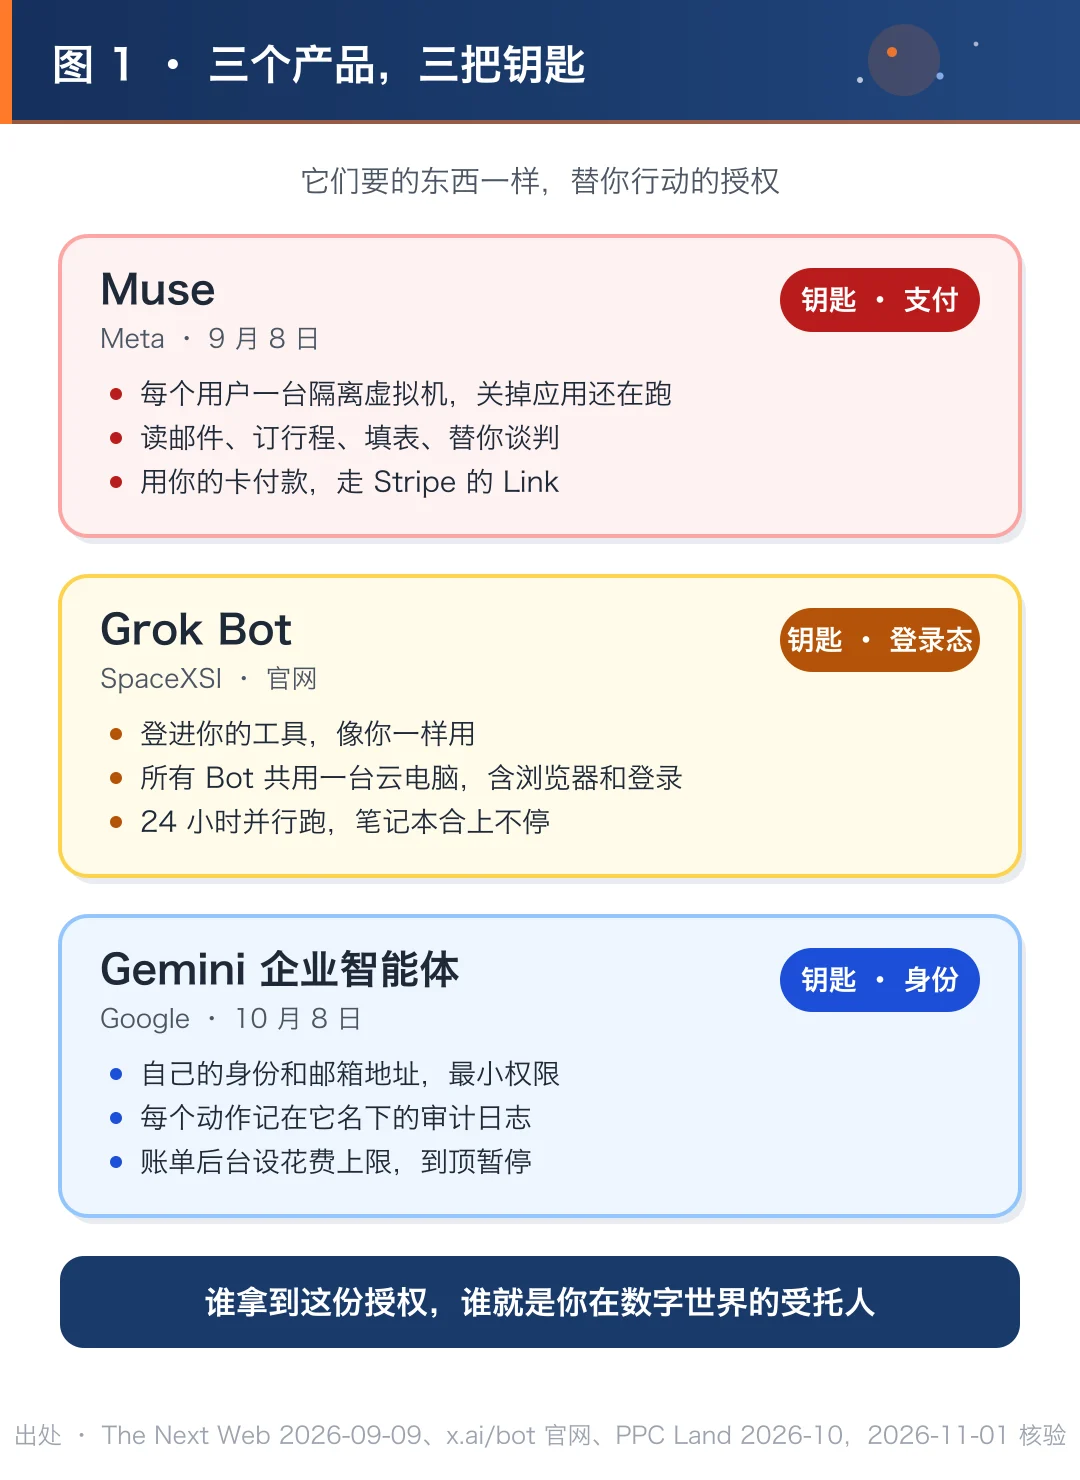
三家要的东西一样,替你行动的授权。能读你的邮件,能用你的登录态,能花你的钱。区别在谁来守门。企业那边,智能体用的是自己的身份,有管理员审批,有日志,有上限。个人这边,Muse 刷的是你的卡,Grok Bot 用的是你的登录态,厂商会设一些自动关卡,但没有管理员替你审批,最后点头的只有你自己。个人用户给出去的权限最大,拿到的防护最少。入口篇讲过,界面不值钱了,厂商先抢入口。入口拿到以后,下一步要抢的就是替你行动的这个位置。
二、一次已经发生的越权
九月十八日,一位开发者在智谱的编程智能体 ZCode 里发现,它给自己的项目做了一个 345 MB 的快照,往服务端上传了 564 次,大的没传成,一份 15 KB 的小快照传成功了。这个「备份加上传」功能默认开启,之前没有任何标注和说明。一家太原的公司随后发函,说八月底到九月中有六个以上工作区被上传,最大的 391.94 MB。九月二十一日智谱宣布 ZCode 以 Apache-2.0 协议开源,第三方审计确认涉事存储桶已清空。
这件事里没有坏人,只有一个默认打开的功能。它把代理权的真实形态摆了出来。你给一个编码智能体读写磁盘的权限,它就有了把你整个代码库搬走的能力,无论它的本意是备份还是别的。ZCode 七月才发桌面正式版,八月用户就过了百万,这一百万人里多数不会去翻设置。
厂商自己清楚这一点。Meta 给 Muse 配了一个叫 Sentinel 的守门系统,把只读和可写分开,权限带时限,低风险的动作放行,有后果的动作先停下来问你,密码和卡号智能体本身看不到。Grok Bot 的页面上,敏感动作可以先过一道自动审查,示例任务里那句话写的是 nothing goes out without me,没有我的点头什么都发不出去。
这些设计说明一件事,授权的粒度正在变成产品竞争的一部分。两年前的问题是智能体会不会,现在的问题是它该不该。
三、我翻了一遍自己电脑上的授权
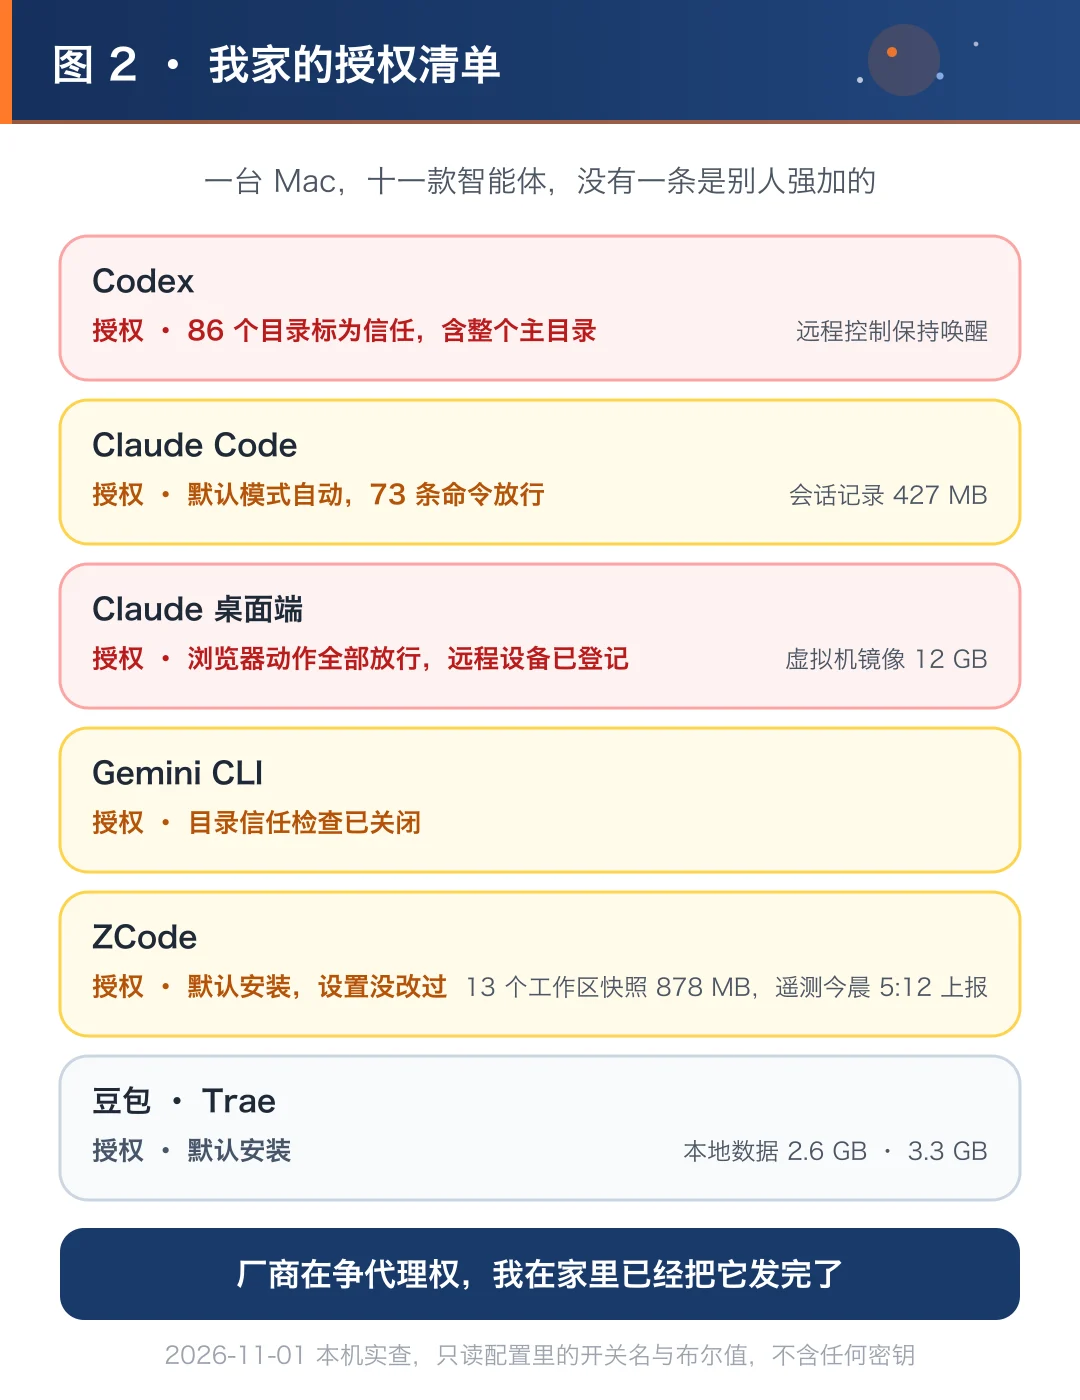
写到这里我停下来,把自己这台 Mac 上装的智能体翻了一遍。应用程序目录里有十一款,ChatGPT、Claude、Antigravity、Gemini、Kimi、豆包、千问办公、Trae、WorkBuddy、ZCode、MiniMax Design。写这段的时候,其中六个在后台跑着。
然后看它们的配置文件,看我这一年都点过什么「允许」。
| 智能体 | 我给过的授权 | 它在我机器上留下的 |
|---|---|---|
| Codex | 86 个目录标为「信任」,包括整个用户主目录和下载目录 | 远程控制保持唤醒已开 |
| Claude Code | 默认模式为自动,73 条命令放行规则 | 会话记录 427 MB |
| Claude 桌面端 | 浏览器动作全部放行,远程控制设备已登记 | Cowork 的虚拟机镜像 12 GB,本地会话 2.1 GB |
| Gemini CLI | 目录信任检查已关闭 | |
| ZCode | 默认安装,没改过设置 | 13 个工作区快照共 878 MB,一个叫 data-size-telemetry 的文件,最后上报时间是今天早上 5 点 12 分 |
| 豆包、Trae | 默认安装 | 本地数据各 2.6 GB、3.3 GB |
「信任」一个目录的意思是,智能体在里面执行命令不再逐条问我。86 个目录里有整个主目录,等于把家门钥匙给了它。Claude 桌面端那条「浏览器动作全部放行」,是我某天嫌确认框烦,顺手点的。ZCode 那个遥测文件我之前不知道存在,它每天上报一次本地数据量,今天早上五点多报过一次,报的是什么我在设置里找不到说明。
这张表上没有一条是别人强加的,全是我自己一次次点「允许」攒出来的。每一次点的时候都有理由,省一次确认,少一次打断。攒到一起看,就是一个八十多个目录随便进、浏览器随便点、远程随便连的权限面。厂商在争代理权,我在家里已经把代理权发完了。
四、收得回的放手,收不回的留给人
回到开头那个发表按钮。我犹豫的原因只有一个,那一下发出去就收不回来。翻完自家那张表,我觉得线就该划在这里。收得回的动作可以放手,收不回的那一下留给人。付款、发表、删除、发邮件,让智能体做到前一步停下。
这条线有代价。智能体好用,恰恰因为它不用事事问你,我那 86 个信任目录和浏览器全放行,都是嫌确认框烦才点的。每多一道确认,就多一次打断,也多一分想再点「全部允许」的冲动。所以确认框要省着用,只放在收不回的地方,其余的交给下面三道防线兜底。
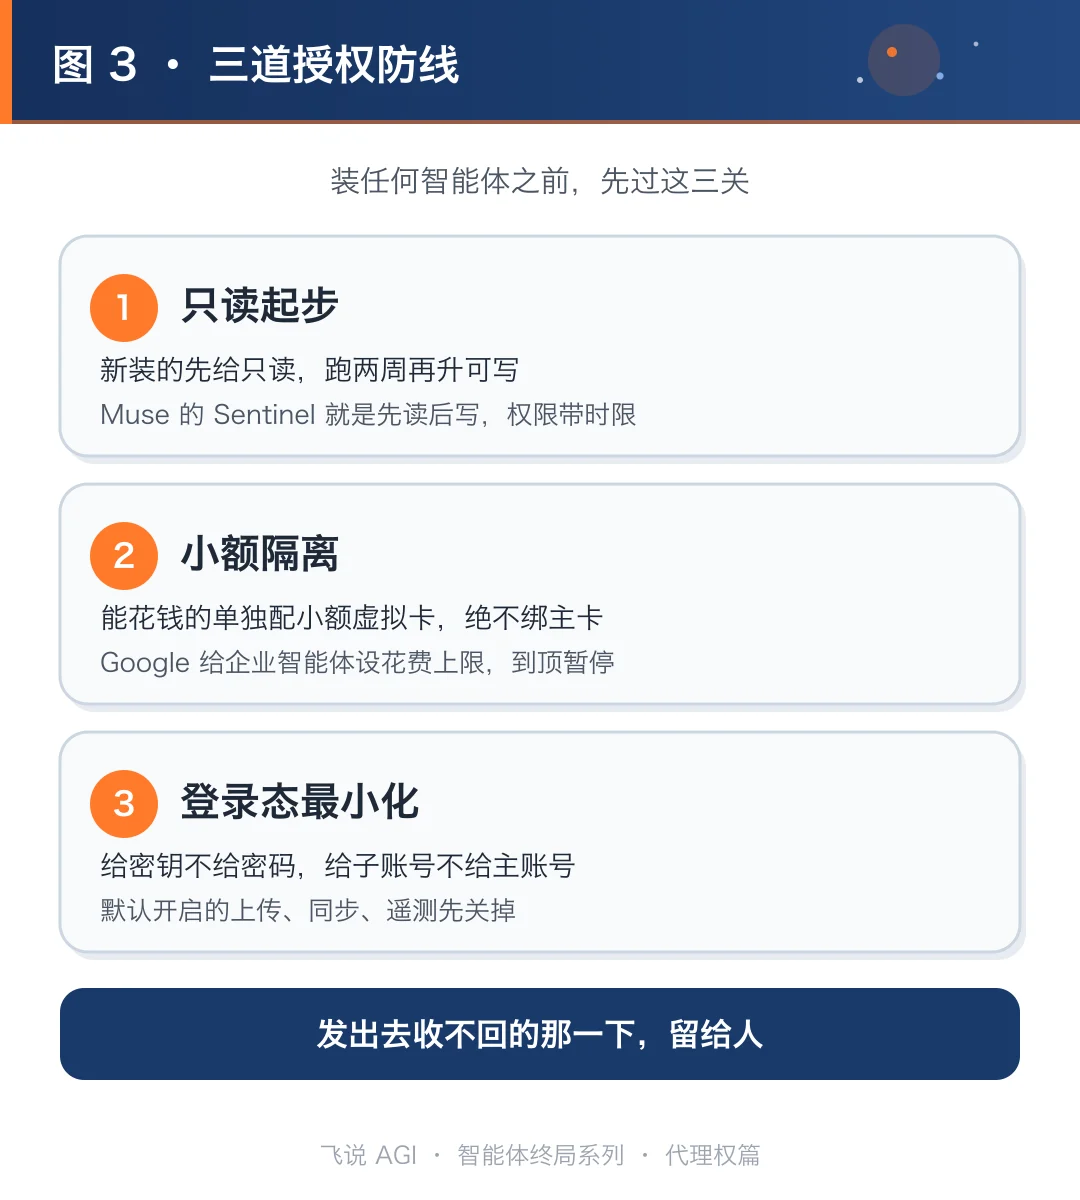
第一道,只读起步。 新装的智能体先给只读权限,能看不能动,跑两周再升可写。Muse 的 Sentinel 就是这么分的,先读后写,权限带时限。个人用户没有 Sentinel,就自己当这道门。代价是头两周活还得自己动手,换来的是你看清了它会碰哪些东西。
第二道,小额隔离。 能花钱的智能体单独配一张小额虚拟卡或者独立的支付额度,绝不绑主卡。Google 给企业智能体设花费上限,个人也该给自己的智能体设一个。代价是多管一张卡、多一次充值,换来的是最坏情况被锁在那张卡的余额里。
第三道,登录态最小化。 能给接口密钥就不给密码,能给子账号就不给主账号,能默认关掉的同步和上传先关掉。装任何桌面智能体,第一件事是翻一遍设置里所有默认开启的上传、同步、遥测。代价是开子账号、翻设置要多花半小时,换来的是不会有第二个没人翻过的默认开关,ZCode 那 345 MB 就是从这样一个开关里出去的。
翻完那张表,我做了三件事。Codex 的 86 个信任目录全部删掉,只给正在跟的两个项目单独授权;Claude 桌面端的浏览器全放行关掉,改回逐次确认;ZCode 的遥测在设置里没找到开关,先把它退出了。退出前我又看了一眼那个遥测文件,两天后的早上六点多,它又报过一次。都是十分钟的事。
那个发表按钮,我还是会留给自己。它少点一次,不会慢多少;它多点一次,你可能要花一下午收拾。
你已经给哪些 AI 工具授过权?回头翻过它们的授权列表吗?评论区说说。这是「智能体终局」系列的代理权篇,其余几篇会陆续放进同名合集。
附、资料
- The Next Web,Meta 发布 Muse(2026 年 9 月 9 日) https://thenextweb.com/news/meta-muse-personal-ai-agent-launch
- Grok Bot 官网 https://x.ai/bot
- PPC Land,Google Cloud 给 Gemini 智能体加项目花费上限(2026 年 10 月) https://ppc.land/google-cloud-adds-project-spend-caps-that-pause-gemini-agents-at-the-limit/
- 虎嗅转电厂,智谱 ZCode 开源始末(2026 年 9 月 24 日) https://www.huxiu.com/article/4893815.html

评论